Ver los certificados CA raíz actuales
Los certificados Root CA se utilizan en todos los componentes del sistema operativo BrightSign. Puede ver qué certificados está usando su reproductor a través del Servidor web de diagnóstico (DWS). Los pasos a continuación detallan cómo hacerlo.
El acceso local (es decir, el acceso a través de la red local) al Diagnostic Web Server (DWS) está deshabilitado de forma predeterminada a partir de BrightSignOS 9.0.218 (en la rama 9.0) y BrightSignOS 9.1.75 (en la rama 9.1). En las versiones de BrightSignOS anteriores a estas, el acceso local al DWS estaba habilitado de forma predeterminada. Para habilitar el acceso local al DWS, consulte DWS: Acceso localDWS: Acceso local.
Tenga en cuenta que algunos reproductores configurados especialmente tienen el puerto externo para tarjetas microSD y el almacenamiento USB deshabilitados de fábrica (SKU: SVC-internal-storage-only). Para estos reproductores, el acceso local al DWS permanece habilitado de forma predeterminada.
El acceso remoto (es decir, el acceso a través de internet) al DWS sigue estando disponible para todos los reproductores conectados a internet registrados en BrightSign Cloud.
Una vez que el acceso local al DWS haya sido habilitado, se puede acceder al DWS a través de la red local introduciendo la dirección IP del reproductor en la barra de direcciones de su navegador web.
Agregue “/ca_certificates” al final de la dirección IP de su reproductor. Por ejemplo, 10.0.0.22/ca_certificates donde 10.0.0.22 es la dirección IP del reproductor.
Descargue (o “mantenga”) el archivo en su computadora.
Agregue una extensión al archivo descargado (por ejemplo, ca_certificates.pem).
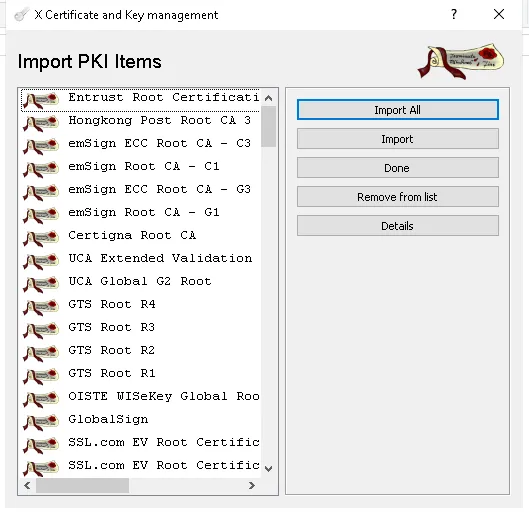
Haga doble clic en el archivo para ver la lista.