Seguridad de red de BSN.Cloud
Para una red de distribución y gestión de contenido basada en la nube, la seguridad de la base de datos y la confiabilidad del servidor son de la máxima prioridad. BrightSign Cloud se ha creado teniendo en cuenta estos principios. Esta sección proporciona una descripción general de la arquitectura de seguridad y recuperación para BSN.Cloud. Tenga en cuenta que cierta información específica puede omitirse por motivos de seguridad.
Consulte BrightSign Network (BSN) Security para obtener información de seguridad sobre nuestra plataforma heredada en la nube.
Seguridad física
Todos los servidores de BSN.Cloud están alojados mediante Amazon Web Services (AWS). Amazon controla estrictamente el acceso físico a la infraestructura de su plataforma utilizando control perimetral de grado militar, así como sistemas de vigilancia y detección de intrusiones de última generación.
El acceso a los centros de datos de Amazon está limitado únicamente a empleados de Amazon con necesidades comerciales legítimas, y cada concesión de acceso se revoca una vez que expira la necesidad comercial de una persona, incluso si la persona sigue siendo empleada de Amazon. Todo acceso físico y electrónico a los centros de datos por parte de empleados se registra y se audita periódicamente.
Los activos físicos utilizados por los empleados de BrightSign son gestionados y clasificados por el vicepresidente de finanzas. Los cambios relevantes en los activos se comunican regularmente a las partes interesadas correspondientes.
Seguridad del centro de datos virtual
Toda comunicación con BSN.Cloud es mediada por Amazon Route 53. Todas las llamadas a los dominios de BSN.Cloud se dirigen a través de puntos de acceso de Route 53 y se distribuyen entre funciones de carga a los nodos adecuados. El tráfico se guía automáticamente a ubicaciones según la ubicación geográfica.
Recuperación general ante desastres
El sistema BSN.Cloud puede replicarse en otra región de AWS utilizando tecnología de “infraestructura como código (IaC)”. Si ocurriera algo que impidiera completamente que nuestro sistema proporcione servicio (lo que podría ser un problema con nuestro proveedor de nube), contamos con un proceso probado para recrearlo en otro lugar a partir de copias de seguridad.
- Objetivo de tiempo de recuperación (RTO): En un plazo de 8 horas, BrightSign puede tener una copia completamente nueva del sistema BSN.Cloud operativa a partir de copias de seguridad.
- Objetivo de punto de recuperación (RPO): Dado que las copias de seguridad de BSN.Cloud se realizan una vez al día, pueden perderse hasta 24 horas de datos. Sin embargo, solo se perderían los registros que los reproductores realicen durante ese período y, dado que la base de datos principal estaría inactiva de todos modos, los usuarios no podrían realizar cambios en ella. Solo se perderían los cambios de los clientes desde el momento de la última copia de seguridad (nocturna) hasta el momento en que falló el sistema principal.
Las pruebas de continuidad del negocio y recuperación ante desastres (BCDR) se realizan trimestralmente. Además, se realiza anualmente un análisis de impacto empresarial.
Protección contra ataques de intrusión
Monitoreo y pruebas de seguridad La infraestructura de BSN.Cloud está sujeta a monitoreo continuo de seguridad, incluidos análisis diarios para detectar intentos de piratería e intrusión. De acuerdo con nuestras obligaciones de cumplimiento SOC 2, contratamos regularmente equipos especializados en pruebas de penetración para realizar intentos independientes de vulnerar nuestros sistemas e identificar posibles vulnerabilidades. Todos los sistemas backend están protegidos mediante software antivirus y de detección de amenazas estándar de la industria. Almacenamiento de contraseñas Todas las contraseñas de cuentas de BSN.Cloud se almacenan utilizando técnicas criptográficas de hashing y salting. Esto significa que las contraseñas nunca se almacenan en una forma recuperable; una vez establecidas, no es posible que ningún miembro del personal de BrightSign, incluido el personal de TI, recupere una contraseña de la base de datos de BSN.Cloud. El acceso a la base de datos subyacente está estrictamente controlado, y las credenciales de nivel root son mantenidas únicamente por un número muy limitado de personas autorizadas dentro de BrightSign. Requisitos de contraseña Todas las contraseñas de cuentas de BSN.Cloud deben tener una longitud mínima de 12 caracteres. Además, las contraseñas se validan automáticamente contra una base de datos de contraseñas comprometidas y de uso común conocidas. Cualquier contraseña identificada como insuficientemente compleja será rechazada, y se le solicitará que elija una alternativa más segura. Bloqueo de cuenta Para proteger contra intentos de acceso no autorizados, BSN.Cloud aplica una política de bloqueo automático. Si se introduce una contraseña incorrecta varias veces seguidas, su cuenta se bloqueará temporalmente. El acceso se restaurará automáticamente después de un período de tiempo. Si su cuenta se bloquea repetidamente, se aplicará un bloqueo permanente. En este caso, deberá ponerse en contacto con el soporte de BrightSign para verificar su identidad y recuperar el acceso a su cuenta. Contacto con soporte Si su cuenta ha sido bloqueada permanentemente, comuníquese con el soporte de BrightSign para obtener ayuda:
- Portal de soporte: support.brightsign.biz
Registros y bitácoras
Los registros de actividad de los servidores de BSN.Cloud son auditados regularmente por el equipo de DevOps. Los registros se conservan durante 6 meses en una forma fácilmente accesible y hasta 2 años en archivos.
Una combinación de registros del sistema operativo y registros de aplicaciones proporciona un historial de intentos de inicio de sesión exitosos/fallidos, cambios de contraseña y modificaciones de cuentas. Sin embargo, actualmente no existe una UI para que los administradores de cuentas recuperen esta información.
Almacenamiento de datos
Los datos se almacenan tanto en una base de datos como en un sistema de archivos. BSN.Cloud es un servicio multiinquilino: el contenido de los clientes está segregado, pero el clúster de bases de datos contiene la información de todos los inquilinos.
Las copias de seguridad de la base de datos se conservan durante 6 meses en una forma fácilmente accesible y hasta 2 años en archivos. El contenido no se conserva en el ciclo de copias de seguridad una vez que se elimina del almacén de contenido (por el cliente o un administrador de BSN.Cloud). Las copias de seguridad de la base de datos sí conservan cierta información sobre el estado de la cuenta y la red, pero no archivos de contenido ni datos PII.
Las consultas SQL contra la base de datos se utilizan para recuperar/copiar datos sin afectar los metadatos.
Seguridad administrativa
Activos de información
Todos los repositorios de software de BSN.Cloud y el material confidencial relacionado son gestionados por expertos relevantes en la materia dentro de la empresa. No existe acceso generalizado a esta información dentro de la empresa.
Políticas para empleados
Todos los empleados recién contratados en BrightSign deben firmar un acuerdo de confidencialidad (NDA) y documentos anticorrupción.
La mayoría de los empleados de BrightSign no tienen acceso a BSN.Cloud. El acceso de administrador de pedidos está limitado al soporte técnico y a los administradores de pedidos; el acceso al servidor está limitado a los ingenieros de operaciones de desarrollo; y el acceso a nivel de aplicación (para cambios de configuración y código) está restringido únicamente al sistema automatizado de lanzamiento.
Manejo de datos
Los grupos de producto y soporte técnico dentro de BrightSign son responsables de la privacidad en términos de la información del cliente. El acceso a los datos del cliente está restringido a un subconjunto de empleados dentro de la empresa, y estos equipos están capacitados para cumplir con los NDA que firman al incorporarse a la empresa.
La Información de Identificación Personal (PII) no es necesaria ni recomendada con BSN.Cloud. Existen sistemas separados para manejar la información de tarjetas de crédito, direcciones de envío y otra información personal.
Todos los datos de clientes de BSN.Cloud se envían y reciben electrónicamente; nunca se utilizan medios físicos.
Procedimientos operativos
Todos los procedimientos operativos relacionados con los servidores y el código fuente de BSN.Cloud son generados y revisados por la administración.
Por política de la administración, el código del servidor nunca se implementa manualmente: Se utiliza una combinación de procesos SDLC Agile y Waterfall para administrar y actualizar el código de BSN.Cloud.
Política de privacidad
La política de privacidad completa de BrightSign puede verse aquí. La administración revisa todos los cambios de código y configuración para garantizar que cumplan con la política de privacidad.
Terceros
Todos los terceros utilizados junto con BSN.Cloud son auditados anualmente.
Cumplimiento de HIPAA
BSN.Cloud no cumple con HIPAA y no debe utilizarse para almacenar o transmitir información médica.
Seguridad de aplicaciones y comunicaciones
BSN.Cloud interactúa con entornos de señalización digital comunicándose con dispositivos BrightSign, el software BrightSign Author y la API de BrightSign (es decir, la WebUI de BSN.Cloud basada en navegador).
Reproductores
BSN.Cloud y los reproductores BrightSign se comunican entre sí utilizando HTTPS y WSS, en lugar de HTTP y WS. BSN.Cloud requiere que un reproductor se autentique mediante una frase con hash y salt antes de poder descargar contenido.
BrightSign Author
BrightSign Author requiere autenticación de cuenta de BSN.Cloud antes de efectuar cambios en los servidores de BSN.Cloud. Toda la comunicación entre BrightSign Author y BSN.Cloud se realiza utilizando HTTPS y WSS.
API de BSN.Cloud
Cada llamada API requiere autenticación de cuenta antes de efectuar cambios en los servidores de BSN.Cloud o devolver contenido desde la base de datos.
Remote DWS y WebSocket
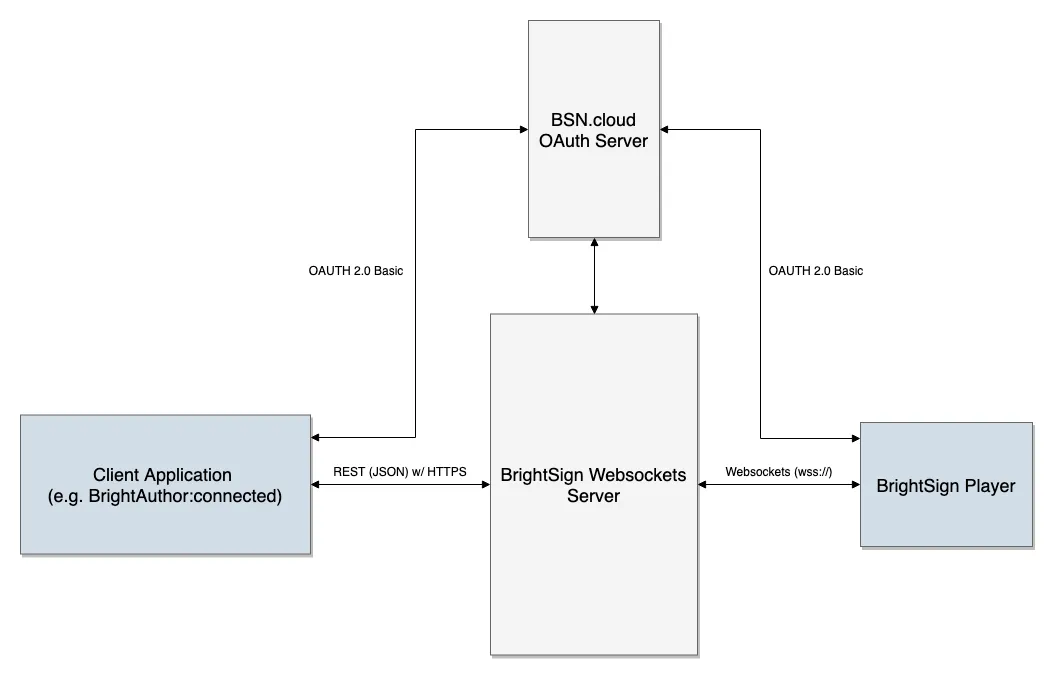
Los reproductores BrightSign que ejecutan BrightSignOS 8.0.x y versiones posteriores mantienen una conexión persistente de WebSocket con el servidor WebSocket de BrightSign para que los usuarios autorizados puedan ver y modificar la configuración del reproductor en tiempo real a través de internet.
Seguridad del lado del servidor
El servidor WebSocket de BrightSign implementa un modelo de permisos que vincula cada reproductor a una única red BSN.Cloud (mediante el número de serie del reproductor). Solo una persona con las credenciales de red adecuadas puede realizar llamadas de Remote DWS a través del servidor WebSockets. Las credenciales se validan utilizando el mismo servidor OAUTH 2.0 que otras aplicaciones de BSN.Cloud.
El servidor WebSocket valida todos los datos del cliente antes del procesamiento para evitar ataques maliciosos.
Seguridad del lado del cliente
La comunicación entre el servidor WebSocket y los reproductores BrightSign se realiza utilizando el protocolo seguro WebSocket ("wss://"): Los mensajes están cifrados para evitar ataques de intermediario contra el reproductor o el servidor. La autenticidad del cliente (reproductor) se valida utilizando el mismo servidor OAUTH 2.0 que otras aplicaciones de BSN.Cloud.
El reproductor BrightSign valida todos los datos del servidor antes de utilizarlos para afectar la configuración del reproductor. Los datos del servidor WebSockets también pueden pasarse a un puerto UDP interno para ser procesados por la aplicación cliente BrightScript/JavaScript.
Diagrama de bloques de operación
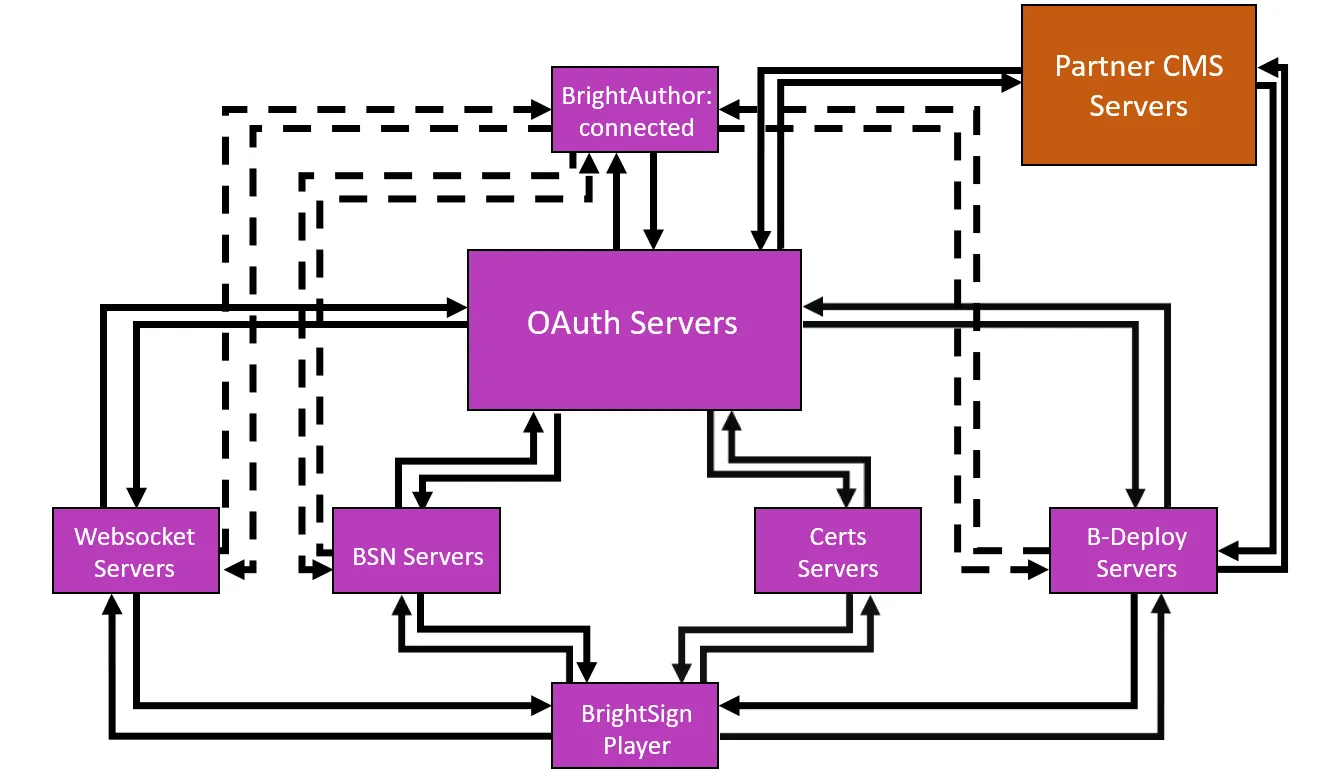
Toda comunicación debe verificarse mediante servidores OAuth2.0 antes de poder transmitirse entre BrightSign Author y un reproductor BrightSign.
Configuración de BrightSign Author
La configuración de red de un reproductor BrightSign es altamente flexible y configurable. Como resultado, la integridad de un reproductor es el resultado directo de la configuración de publicación y red especificada durante el proceso de configuración del reproductor. Algunas configuraciones son mejores para redes donde la seguridad tiene poca importancia, mientras que otras configuraciones proporcionan al reproductor una cantidad significativa de resistencia frente a ataques externos.
Los reproductores BrightSign no deben conectarse directamente a internet, sino que siempre deben estar detrás de un firewall que no permita conexiones directas desde internet hacia el reproductor.
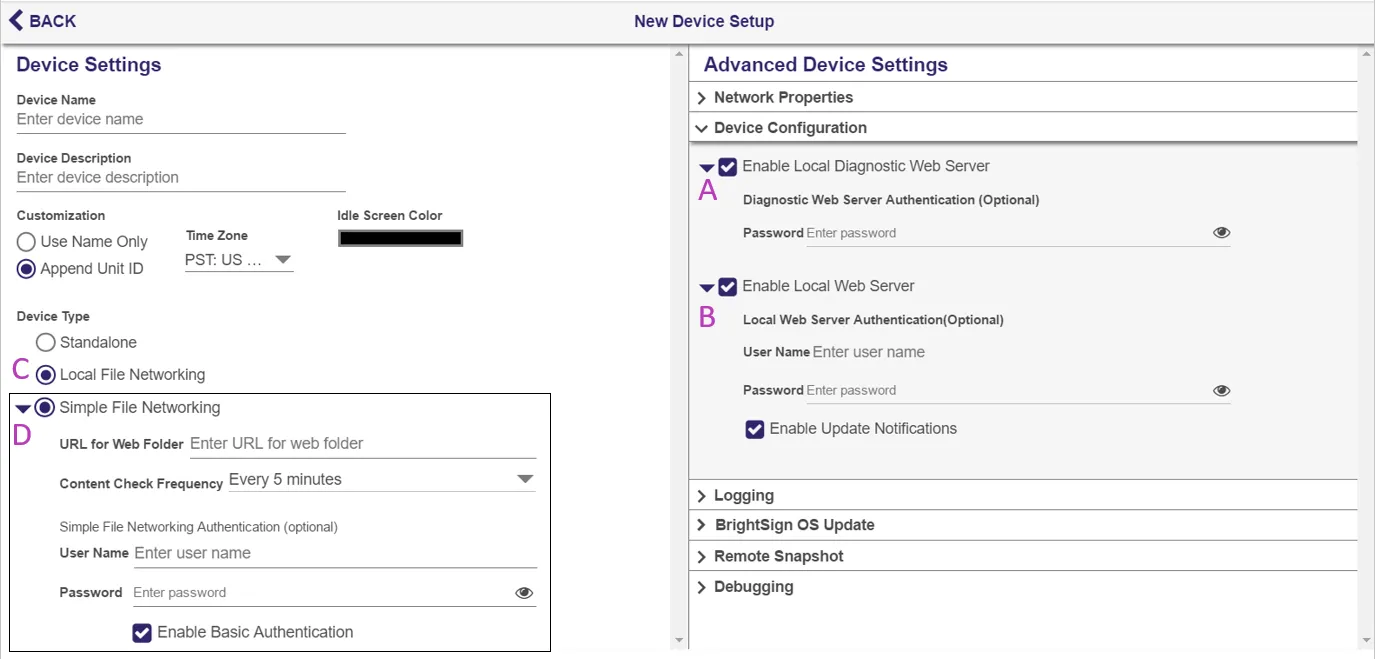
Hay cuatro funciones opcionales en la ventana Configuración de la unidad BrightSign de BrightAuthor Classic que afectan la seguridad general del reproductor:
A. El Diagnostic Web Server: El Diagnostic Web Server (DWS) responde a las solicitudes enviadas a la dirección IP del reproductor, lo que permite que un usuario que cumpla con los requisitos de nombre de usuario y contraseña recupere información sobre el reproductor y le envíe comandos del sistema (reiniciar, entrar en modo de recuperación, probar la resolución de video, etc.).
El Diagnostic Web Server (DWS) está habilitado de forma predeterminada en los reproductores nuevos: El nombre de usuario es "admin" y la contraseña es el número de serie del reproductor. Para cambiar las credenciales de inicio de sesión o deshabilitar completamente el DWS, realice el proceso de configuración del reproductor.
Las versiones de BrightSignOS anteriores a 6.2.147.9 tienen una vulnerabilidad de cross-site scripting y un problema de permisos que permitía a los usuarios autorizados ver directorios de almacenamiento ocultos (consulte DWS Vulnerability para obtener todos los detalles). Estas vulnerabilidades están catalogadas como CVE-2017-17737, -17738 y -17739. Recomendamos actualizar a la versión actual del OS de producción para corregir estas vulnerabilidades.
B. Servidor web local: El Local Web Server responde a las solicitudes enviadas a la dirección IP del reproductor en el puerto 8080. De forma predeterminada, esta opción también habilita la página web del dispositivo en el puerto 8008, que puede deshabilitarse opcionalmente navegando a Archivo > Propiedades de la presentación > Variables. La página web del dispositivo permite a los usuarios de la red local modificar las User Variables, que son valores numéricos dentro de la presentación que amplían las capacidades interactivas de un reproductor.
C. Redes de archivos locales: Entre los tres métodos en red para publicar contenido en un reproductor, solo Local File Networking puede facilitar problemas de seguridad de red. Un reproductor configurado para usar Simple File Networking o BrightSign Network enviará solicitudes de actualización de contenido a un servidor remoto según las condiciones internas y los intervalos especificados durante el proceso de configuración: Un reproductor con una de estas configuraciones no responderá a solicitudes externas al obtener actualizaciones de contenido. Un reproductor que use Local File Networking, por otro lado, está configurado para responder a solicitudes de conexión y actualización de contenido desde BrightAuthor Classic o la red local.
D. Simple File Networking – Autenticación básica: Si configura un reproductor para Simple File Networking con parámetros de autenticación de nombre de usuario y contraseña, el reproductor usará autenticación de acceso digest de forma predeterminada. Esto evitará ataques de repetición y otros intentos de terceros de leer los datos de paquetes de autenticación enviados al servidor. Si marca la casilla Habilitar la autenticación básica, el reproductor enviará el nombre de usuario y la contraseña como datos de texto sin formato. Esta opción hace que el reproductor sea compatible con ciertos sistemas de autenticación de servidores, pero cualquiera que pueda capturar los paquetes de la red podrá determinar fácilmente las credenciales.
Otras configuraciones de red que se pueden configurar durante el proceso de configuración del reproductor, como la configuración de proxy, la configuración inalámbrica y DHCP frente a IP manual, no afectan negativamente la seguridad de un reproductor.
Para obtener una descripción completa de todas las opciones en la ventana Unit Setup, consulte la sección Set Up Players .
Alta seguridad
Siga estos pasos durante el proceso de configuración de la unidad de BrightAuthor Classic para garantizar que el reproductor tenga un alto nivel de resistencia a ataques externos.
- Deshabilite el Diagnostic Web Server: El sistema de autenticación por contraseña para el Diagnostic Web Server es vulnerable a ataques de diccionario por fuerza bruta. El acceso al Diagnostic Web Server permite a un intruso copiar, renombrar y eliminar contenido del almacenamiento local, así como reiniciar el reproductor o forzarlo a entrar en modo de recuperación.
- Habilite el Local Web Server con protección por contraseña: El sistema de autenticación para el Local Web Server es tan vulnerable a ataques por fuerza bruta como el Diagnostic Web Server, pero el Local Web Server no otorga acceso a procesos críticos del sistema.
- No use Local File Networking: Un reproductor configurado para Local File Networking escuchará comandos de programación y publicación desde una PC que ejecute BrightAuthor Classic en la red local. Es posible que un atacante pueda usar esta capacidad de respuesta para obtener acceso a procesos del sistema en el reproductor. Si desea publicar presentaciones a través de la red, use BrightSign Network o una Simple File Network.
- No habilite la autenticación básica: Si desea publicar contenido de forma segura usando Simple File Networking, asegúrese de usar un servidor compatible con autenticación de acceso digest.
- No habilite Chromium Web Inspector: Consulte la sección Advanced Topics a continuación para obtener más detalles.
Seguridad básica
Siga estos pasos durante el proceso de configuración de la unidad de BrightAuthor Classic para garantizar que el reproductor tenga un nivel básico de protección contra ataques externos.
La protección por contraseña de Diagnostic Web Server (DWS) no se aplica a las instancias agregadas de roHttpServer que están ubicadas en un puerto diferente.
- Habilite el Diagnostic Web Server con protección por contraseña: El acceso al Diagnostic Web Server le permite copiar, renombrar y eliminar contenido del almacenamiento local, así como reiniciar el reproductor o forzarlo al modo de recuperación. Habilitar la protección por contraseña para esta función proporciona al reproductor al menos un nivel básico de seguridad.
- No utilice Local File Networking: Un reproductor configurado para Local File Networking escuchará comandos de programación y publicación desde una PC que ejecute BrightAuthor Classic en la red local. Es posible que un atacante pueda usar esta capacidad de respuesta para obtener acceso a los procesos del sistema en el reproductor. Si desea publicar presentaciones a través de la red, utilice BrightSign Network o una Simple File Network.
- No habilite la autenticación básica: Si desea publicar contenido de forma segura usando Simple File Networking, asegúrese de utilizar un servidor compatible con la autenticación de acceso digest.
- No habilite Chromium Web Inspector: Consulte la sección Advanced Topics a continuación para obtener más detalles.
Entorno de prueba: baja seguridad
Siga estos pasos para crear la configuración de reproductor más completa posible en cuanto a funciones. Recomendamos esta configuración solo si un reproductor está en un entorno de prueba o si la seguridad no es una preocupación
- Habilite el Diagnostic Web Server: Sin protección por contraseña, el Diagnostic Web Server será accesible para cualquier persona en la red local mediante la dirección IP del reproductor.
- Habilite el Local Web Server: Cualquier persona en la red local podrá acceder a la página web del dispositivo en el puerto 8008.
- Utilice Local File Networking: Podrá utilizar BrightAuthor Classic para publicar presentaciones y actualizar programaciones en un reproductor conectado a la red local.
- Habilite la autenticación básica: Si está utilizando Simple File Networking, puede habilitar la autenticación básica para que el reproductor envíe las credenciales de nombre de usuario y contraseña al servidor como datos de texto sin formato. Esto hace que Simple File Networking sea compatible con una mayor variedad de configuraciones de servidor.
- Habilite Chromium Web Inspector: Si necesita depurar aplicaciones HTML en reproductores BrightSign, puede habilitar Web Inspector en una presentación. Consulte la sección Advanced Topics a continuación para obtener más detalles.
Advanced Topics
Chromium Web Inspector
Puede utilizar Web Inspector para depurar páginas web en la instancia Chromium de BrightSign (consulte la página HTML Best Practices para obtener más detalles). Esta herramienta no requiere autenticación, por lo que cualquier parte de la red puede acceder y modificar contenido en el reproductor BrightSign; por lo tanto, Web Inspector debe estar deshabilitado en entornos de producción.
Seguridad de Linux
Aunque la aplicación BrightSign se ejecuta sobre una pila Linux, es poco probable que el malware convencional de Linux pueda infectar reproductores BrightSign. Un reproductor BrightSign solo ejecutará una imagen de firmware que haya sido firmada criptográficamente por BrightSign. Además, durante el funcionamiento normal, el sistema de archivos utilizado en el reproductor es de solo lectura.
Java Runtime Environment
Los reproductores BrightSign son compatibles con un Java Runtime Environment (JRE): Los desarrolladores pueden cargar aplicaciones Java utilizando el objeto BrightScript roJRE . Esta funcionalidad no está habilitada de forma predeterminada y debe ser inicializada por el autorun.
Aunque las interfaces de red en BrightScript están diseñadas para priorizar la seguridad, el código Java puede generar cualquier cantidad de vulnerabilidades de seguridad. Si planea cargar aplicaciones Java en un reproductor BrightSign, recomendamos probar exhaustivamente la configuración antes de implementarla en un entorno de producción.